Domain atomunfälle.de kaufen?
Wir ziehen mit dem Projekt
atomunfälle.de um.
Sind Sie am Kauf der Domain
atomunfälle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain atomunfälle.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...63,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
'Der Nobelpreis wäre eine Katastrophe.''Der Nobelpreis wäre eine Katastrophe.' , Ernest Hemingway schrieb in seinem Schlafzimmer, das Arbeitszimmer betrat er nur, wenn seine Figuren ihn dorthin trieben. Toni Morrison begann mit dem Schreiben, wenn die 'Mama'-Rufe sie nicht davon abhielten - meist vor 5 Uhr am Morgen -, und warnt davor, zu hart mit den eigenen Texten ins Gericht zu gehen: 'Es gibt eine Grenze zwischen Überarbeiten und Zerfleischen, es zu Tode zu bearbeiten.' Olga Tokarczuk weiß genau, wann ein Text fertig ist: Wenn ihre Energie dafür aufgebraucht ist. Beim Schreiben hängt sie eher an Computern als an bestimmten Orten. Denn Tokarczuk schaut ständig Sachen im Internet nach - das beruhigt sie und hilft ihr dabei, ihre Vorstellungswelten zu festigen. 1953 an der Rive Gauche gegründet und seit den siebziger Jahren in New York angesiedelt, schenkt die Paris Review Leser*innen seit Jahrzehnten erhellende, amüsante - schlicht einzigartige Gespräche mit Autor*innen. Nun sind die besten Interviews mit acht Nobelpreisträger*innen zum ersten Mal in einem Band versammelt. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20230921, Produktform: Leinen, Redaktion: The Paris Review, Seitenzahl/Blattzahl: 256, Keyword: Stockholm; Auszeichnung; Ehrung; Autor; Schriftsteller; Schreiben; Lebenswerk; Schreibroutine; Schreibtisch; Alfred Nobel; Schwedische Akademie; Toni Morrison; Orhan Pamuk; Alice Munro; Olga Tokarczuk; Doris Lessing; Kazuo Ishiguro; Ernest Hemingway; Gabriel García Márquez, Fachschema: Literaturwissenschaft, Fachkategorie: Literatur: Geschichte und Kritik~Literarische Essays, Thema: Entspannen, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Anthologien (nicht Lyrik), Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kampa Verlag, Verlag: Kampa Verlag, Verlag: Kampa Verlag AG, Länge: 211, Breite: 135, Höhe: 27, Gewicht: 405, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Ähnliches Produkt: 9783311140245, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287265724,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Platt, Kristin: Die Namen der KatastropheDie Namen der Katastrophe , Die Begriffe 'Holocaust' und 'Shoah' haben eine Bedeutung als Namen, im Sinne einer von Symbol, Zeichen oder Metapher unterschiedenen Bezeichnungsform. Beide Wörter rücken unmittelbar für ein Ereignis ein, das sich sprachlicher Vermittlung entzieht. Indem sie die Tatsächlichkeit, die Präsenz und die Gültigkeit der Vernichtung der europäischen Juden markieren, sollen sie diese doch dem Verstehen zugänglich machen. Detailliert zeichnet Kristin Platt die Durchsetzungsgeschichte der Begriffe Churbn (jidd.: 'Katastrophe'), Holocaust und Shoah nach. Die begriffsgeschichtliche Untersuchung wird gerahmt von einer sozial- und kulturtheoretischen Analyse zu Relationen von Ereignis und Sprache, Dialogizität und Schweigen. Das Buch macht deutlich, dass Benennungen als soziale Verfahren verstanden werden können, durch die nicht zuletzt Anerkennungen ausgehandelt werden: Wer kann, wer darf sprechen? Darin ist diese kenntnisreiche Studie ein Meilenstein in der wissenschaftlichen wie gesellschaftlichen Debatte um Erinnerung und Gedächtnis. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 20240712, Autoren: Platt, Kristin, Seitenzahl/Blattzahl: 774, Keyword: Churbn; Diskursgeschichte; Geschichtstheorie; Gewalt; Gewaltforschung; Holocaust; Kulturtheorie; Shoah; Sozialtheorie; Wissenssoziologie, Fachschema: Soziologie / Theorie, Philosophie, Anthropologie~Geschichtswissenschaft~Holocaust~Judenverfolgung / Holocaust~Shoah~Kognitionswissenschaft, Fachkategorie: Sozialtheorie~Geschichtsforschung: Quellen~Geschichte allgemein und Weltgeschichte~Sozial- und Kulturgeschichte~Kognitionswissenschaft, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 53, Gewicht: 1096, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der Unterschied zwischen radioaktiv und nuklear?
Der Begriff "radioaktiv" bezieht sich auf die Eigenschaft eines Materials, Strahlung abzugeben, während "nuklear" sich auf die Kernenergie oder die Kernspaltung bezieht. Radioaktive Materialien können natürlichen Ursprungs sein oder durch menschliche Aktivitäten entstehen, während nukleare Energie die Nutzung der Energie aus der Spaltung von Atomkernen zur Stromerzeugung oder anderen Zwecken bezeichnet. **
-
Ist kosmische Strahlung radioaktiv?
Ist kosmische Strahlung radioaktiv? Kosmische Strahlung besteht hauptsächlich aus hochenergetischen Teilchen, die aus dem Weltraum auf die Erde treffen. Diese Teilchen können mit der Atmosphäre interagieren und dabei sekundäre Teilchen erzeugen, die radioaktiv sein können. Jedoch ist die Radioaktivität von kosmischer Strahlung im Vergleich zu anderen radioaktiven Quellen auf der Erde sehr gering. Die Exposition gegenüber kosmischer Strahlung ist Teil der natürlichen Hintergrundstrahlung, der wir täglich ausgesetzt sind. **
-
Welche Strahlung ist radioaktiv?
Welche Strahlung ist radioaktiv? Radioaktive Strahlung kann in Form von Alpha-, Beta- oder Gammastrahlung auftreten. Alphastrahlung besteht aus Heliumkernen, Betastrahlung aus Elektronen oder Positronen und Gammastrahlung sind hochenergetische elektromagnetische Wellen. Diese Strahlungsarten entstehen bei radioaktiven Zerfallsprozessen von instabilen Atomkernen. Sie können gesundheitsschädlich sein, wenn sie in großen Mengen auf den menschlichen Körper treffen. Daher ist es wichtig, den Umgang mit radioaktiver Strahlung zu kontrollieren und zu regulieren. **
-
Wie kann man das Thema Strahlenschutz und Absorption von Strahlung in einem Physikreferat behandeln?
In einem Physikreferat zum Thema Strahlenschutz und Absorption von Strahlung könnte man zunächst die verschiedenen Arten von Strahlung (z.B. ionisierende und nicht-ionisierende Strahlung) erklären und ihre potenziellen Auswirkungen auf den Menschen diskutieren. Anschließend könnte man aufzeigen, wie verschiedene Materialien Strahlung absorbieren können und welche Faktoren dabei eine Rolle spielen (z.B. Dicke des Materials, Art der Strahlung). Zudem könnte man auf verschiedene Methoden des Strahlenschutzes eingehen, wie z.B. Bleischürzen in der Medizin oder Abschirmungen in Kernkraftwerken. **
Was waren die langfristigen Auswirkungen der Fukushima-Katastrophe und wie hat sie die globale Einstellung zur Atomenergie verändert?
Die langfristigen Auswirkungen der Fukushima-Katastrophe waren eine erhöhte Skepsis gegenüber der Atomenergie, verstärkte Sicherheitsmaßnahmen in bestehenden Atomkraftwerken und ein verstärkter Ausbau erneuerbarer Energien. Die Katastrophe hat weltweit zu einem Umdenken geführt und dazu beigetragen, dass viele Länder ihre Atomenergie-Programme überprüft oder sogar eingestellt haben. **
Wie viele Kills für Nuklear MW?
"Für einen Nuklear in Call of Duty: Modern Warfare musst du 30 aufeinanderfolgende Kills erzielen, ohne zu sterben. Es ist eine der anspruchsvollsten Leistungen im Spiel und erfordert ein hohes Maß an Geschicklichkeit und Konzentration. Viele Spieler betrachten den Nuklear als ultimativen Beweis für ihre Fähigkeiten im Spiel. Hast du schon einmal versucht, einen Nuklear zu erreichen?" **
Top-Angebote
Produkte zum Begriff Endpoint:
-
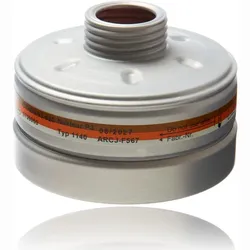
Dräger Spezial-Gasfilter 1140 Rd40 A2P3 R D Reaktor-Nuklear P3Produktinformationen Spezialfilter Rd40 1140 A2 P3 R D / Reaktor / Nuklear" Die Premium Ersatzfilter eignen sich für die X-plore 6300, 6530, 6570, Panorama Nova, CDR4500 und Vollmasken anderer Hersteller mit Rd40 Schraubgewinde. Schutz des Filters: Der Kombinationsfilter besteht aus einem Gasfilter (A2), einem Partikelfilter (P3) und einem Nuklearfilter. Er ist für mehrere Arbeitsschichten verwendbar (R) und hat den sog. Dolomitstaub-Test bestanden (D). Der 400-fache Arbeitsplatzgrenzwert (AGW) darf nicht überschritten werden. Der Kombinationsfilter schützt gegen: Gase und Dämpfe von organischen Verbindungen mit einem Siedepunkt größer als 65°C bis Konzentrationen der Filterklasse 2 (max. 5000 ppm) Partikel bis Konzentrationen der Filterklasse 3 (P3) Radioaktives Iod einschließlich radioaktivem Iodmethan (Nuklear/ Reaktor) Vorteile auf einem Blick: Genormter Rundgewinde-Anschluss gemäß EN 148-1 Robustes Aluminiumgehäuse Lange Haltbarkeit von 6 Jahren, Partikelfilter von 12 Jahren ab Herstelldatum Wiederverschließbare Einzelverpackung Filter-Anschluss: Rd40-Filter Filter-Art: Partikel + Gas Schutzklasse: A2, P3, Reaktor / Nuklear Ursprungsland: DE Lieferumfang: 1Stk. "37,49 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
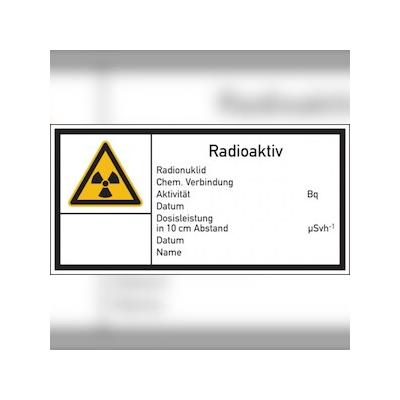
König Werbeanlagen Warnschild Strahlenschutz Radioaktiv (E10) - 148x74 mm Folie selbstklebendWarnschild Strahlenschutz Radioaktiv (E10) - 148x74 mm Folie selbstklebend Warnzeichen Strahlenschutzkennzeichnung nach DIN 25430 Warnschild Strahlenschutz Radioaktiv (E10), 74 x 148 mm Das rechteckige Schild hat einen weißen Grund und einen...1,44 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...63,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
'Der Nobelpreis wäre eine Katastrophe.''Der Nobelpreis wäre eine Katastrophe.' , Ernest Hemingway schrieb in seinem Schlafzimmer, das Arbeitszimmer betrat er nur, wenn seine Figuren ihn dorthin trieben. Toni Morrison begann mit dem Schreiben, wenn die 'Mama'-Rufe sie nicht davon abhielten - meist vor 5 Uhr am Morgen -, und warnt davor, zu hart mit den eigenen Texten ins Gericht zu gehen: 'Es gibt eine Grenze zwischen Überarbeiten und Zerfleischen, es zu Tode zu bearbeiten.' Olga Tokarczuk weiß genau, wann ein Text fertig ist: Wenn ihre Energie dafür aufgebraucht ist. Beim Schreiben hängt sie eher an Computern als an bestimmten Orten. Denn Tokarczuk schaut ständig Sachen im Internet nach - das beruhigt sie und hilft ihr dabei, ihre Vorstellungswelten zu festigen. 1953 an der Rive Gauche gegründet und seit den siebziger Jahren in New York angesiedelt, schenkt die Paris Review Leser*innen seit Jahrzehnten erhellende, amüsante - schlicht einzigartige Gespräche mit Autor*innen. Nun sind die besten Interviews mit acht Nobelpreisträger*innen zum ersten Mal in einem Band versammelt. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20230921, Produktform: Leinen, Redaktion: The Paris Review, Seitenzahl/Blattzahl: 256, Keyword: Stockholm; Auszeichnung; Ehrung; Autor; Schriftsteller; Schreiben; Lebenswerk; Schreibroutine; Schreibtisch; Alfred Nobel; Schwedische Akademie; Toni Morrison; Orhan Pamuk; Alice Munro; Olga Tokarczuk; Doris Lessing; Kazuo Ishiguro; Ernest Hemingway; Gabriel García Márquez, Fachschema: Literaturwissenschaft, Fachkategorie: Literatur: Geschichte und Kritik~Literarische Essays, Thema: Entspannen, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Anthologien (nicht Lyrik), Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kampa Verlag, Verlag: Kampa Verlag, Verlag: Kampa Verlag AG, Länge: 211, Breite: 135, Höhe: 27, Gewicht: 405, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Ähnliches Produkt: 9783311140245, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287265724,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Was ist der Unterschied zwischen radioaktiv und nuklear?
Der Begriff "radioaktiv" bezieht sich auf die Eigenschaft eines Materials, Strahlung abzugeben, während "nuklear" sich auf die Kernenergie oder die Kernspaltung bezieht. Radioaktive Materialien können natürlichen Ursprungs sein oder durch menschliche Aktivitäten entstehen, während nukleare Energie die Nutzung der Energie aus der Spaltung von Atomkernen zur Stromerzeugung oder anderen Zwecken bezeichnet. **
-
Ist kosmische Strahlung radioaktiv?
Ist kosmische Strahlung radioaktiv? Kosmische Strahlung besteht hauptsächlich aus hochenergetischen Teilchen, die aus dem Weltraum auf die Erde treffen. Diese Teilchen können mit der Atmosphäre interagieren und dabei sekundäre Teilchen erzeugen, die radioaktiv sein können. Jedoch ist die Radioaktivität von kosmischer Strahlung im Vergleich zu anderen radioaktiven Quellen auf der Erde sehr gering. Die Exposition gegenüber kosmischer Strahlung ist Teil der natürlichen Hintergrundstrahlung, der wir täglich ausgesetzt sind. **
Ähnliche Suchbegriffe für Endpoint
-
Platt, Kristin: Die Namen der KatastropheDie Namen der Katastrophe , Die Begriffe 'Holocaust' und 'Shoah' haben eine Bedeutung als Namen, im Sinne einer von Symbol, Zeichen oder Metapher unterschiedenen Bezeichnungsform. Beide Wörter rücken unmittelbar für ein Ereignis ein, das sich sprachlicher Vermittlung entzieht. Indem sie die Tatsächlichkeit, die Präsenz und die Gültigkeit der Vernichtung der europäischen Juden markieren, sollen sie diese doch dem Verstehen zugänglich machen. Detailliert zeichnet Kristin Platt die Durchsetzungsgeschichte der Begriffe Churbn (jidd.: 'Katastrophe'), Holocaust und Shoah nach. Die begriffsgeschichtliche Untersuchung wird gerahmt von einer sozial- und kulturtheoretischen Analyse zu Relationen von Ereignis und Sprache, Dialogizität und Schweigen. Das Buch macht deutlich, dass Benennungen als soziale Verfahren verstanden werden können, durch die nicht zuletzt Anerkennungen ausgehandelt werden: Wer kann, wer darf sprechen? Darin ist diese kenntnisreiche Studie ein Meilenstein in der wissenschaftlichen wie gesellschaftlichen Debatte um Erinnerung und Gedächtnis. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 20240712, Autoren: Platt, Kristin, Seitenzahl/Blattzahl: 774, Keyword: Churbn; Diskursgeschichte; Geschichtstheorie; Gewalt; Gewaltforschung; Holocaust; Kulturtheorie; Shoah; Sozialtheorie; Wissenssoziologie, Fachschema: Soziologie / Theorie, Philosophie, Anthropologie~Geschichtswissenschaft~Holocaust~Judenverfolgung / Holocaust~Shoah~Kognitionswissenschaft, Fachkategorie: Sozialtheorie~Geschichtsforschung: Quellen~Geschichte allgemein und Weltgeschichte~Sozial- und Kulturgeschichte~Kognitionswissenschaft, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 53, Gewicht: 1096, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...128,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...182,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Strahlung ist radioaktiv?
Welche Strahlung ist radioaktiv? Radioaktive Strahlung kann in Form von Alpha-, Beta- oder Gammastrahlung auftreten. Alphastrahlung besteht aus Heliumkernen, Betastrahlung aus Elektronen oder Positronen und Gammastrahlung sind hochenergetische elektromagnetische Wellen. Diese Strahlungsarten entstehen bei radioaktiven Zerfallsprozessen von instabilen Atomkernen. Sie können gesundheitsschädlich sein, wenn sie in großen Mengen auf den menschlichen Körper treffen. Daher ist es wichtig, den Umgang mit radioaktiver Strahlung zu kontrollieren und zu regulieren. **
-
Wie kann man das Thema Strahlenschutz und Absorption von Strahlung in einem Physikreferat behandeln?
In einem Physikreferat zum Thema Strahlenschutz und Absorption von Strahlung könnte man zunächst die verschiedenen Arten von Strahlung (z.B. ionisierende und nicht-ionisierende Strahlung) erklären und ihre potenziellen Auswirkungen auf den Menschen diskutieren. Anschließend könnte man aufzeigen, wie verschiedene Materialien Strahlung absorbieren können und welche Faktoren dabei eine Rolle spielen (z.B. Dicke des Materials, Art der Strahlung). Zudem könnte man auf verschiedene Methoden des Strahlenschutzes eingehen, wie z.B. Bleischürzen in der Medizin oder Abschirmungen in Kernkraftwerken. **
-
Was waren die langfristigen Auswirkungen der Fukushima-Katastrophe und wie hat sie die globale Einstellung zur Atomenergie verändert?
Die langfristigen Auswirkungen der Fukushima-Katastrophe waren eine erhöhte Skepsis gegenüber der Atomenergie, verstärkte Sicherheitsmaßnahmen in bestehenden Atomkraftwerken und ein verstärkter Ausbau erneuerbarer Energien. Die Katastrophe hat weltweit zu einem Umdenken geführt und dazu beigetragen, dass viele Länder ihre Atomenergie-Programme überprüft oder sogar eingestellt haben. **
-
Wie viele Kills für Nuklear MW?
"Für einen Nuklear in Call of Duty: Modern Warfare musst du 30 aufeinanderfolgende Kills erzielen, ohne zu sterben. Es ist eine der anspruchsvollsten Leistungen im Spiel und erfordert ein hohes Maß an Geschicklichkeit und Konzentration. Viele Spieler betrachten den Nuklear als ultimativen Beweis für ihre Fähigkeiten im Spiel. Hast du schon einmal versucht, einen Nuklear zu erreichen?" **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.